在数字化浪潮席卷全球的今天,互联网数据服务已成为社会经济运行的基石。随之而来的网络攻击也日益猖獗,数据安全面临前所未有的威胁。从勒索软件到分布式拒绝服务攻击,从数据泄露到供应链入侵,网络攻击手段不断升级,给企业和个人带来了巨大的损失。在此背景下,数据恢复不仅是一项技术任务,更是关乎业务连续性和用户信任的战略议题。
一、网络攻击的常见类型与影响
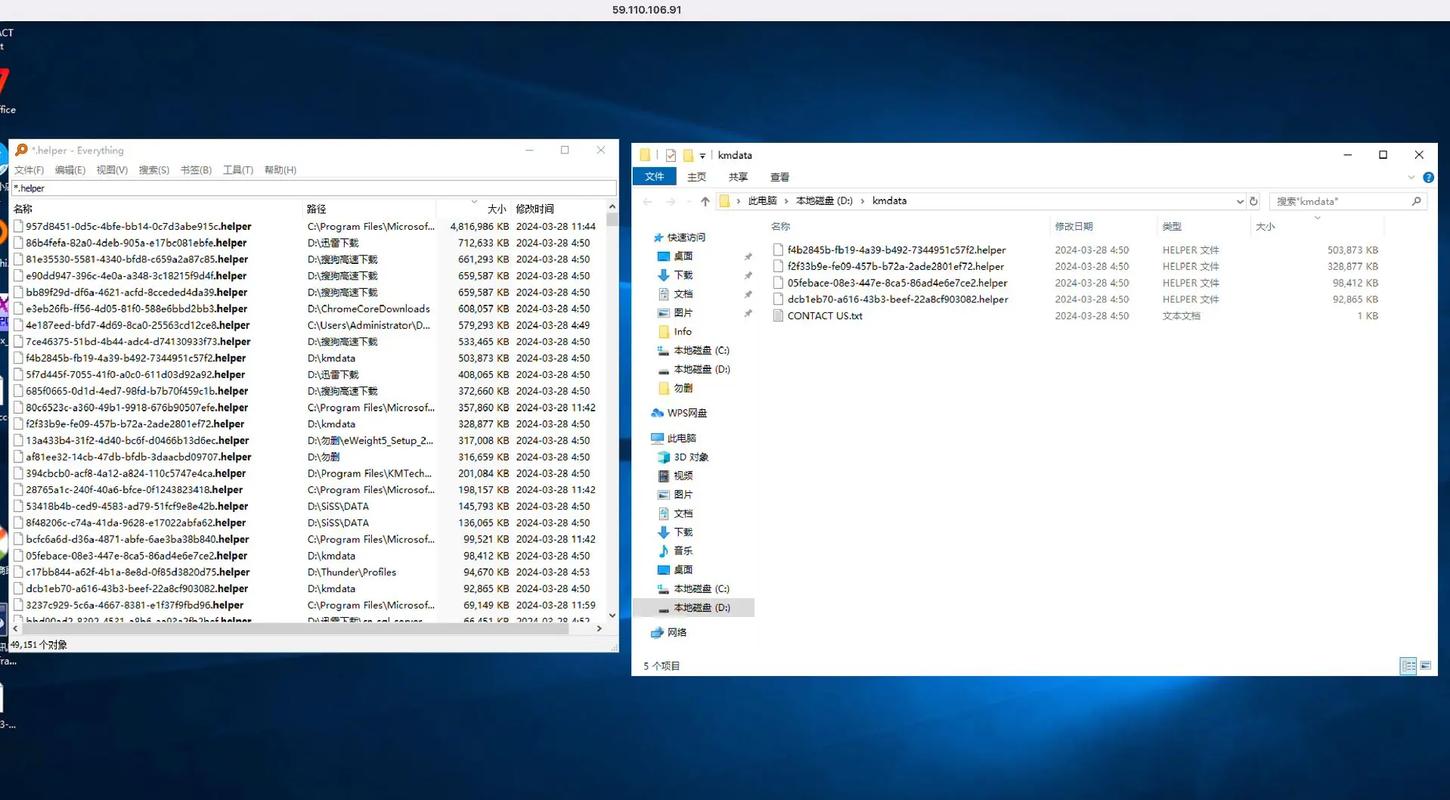
网络攻击形式多样,常见的有勒索软件、钓鱼攻击、DDoS攻击、高级持续性威胁(APT)等。勒索软件通过加密数据索要赎金,直接导致业务中断;DDoS攻击则通过流量洪峰瘫痪服务,影响可用性;APT攻击往往潜伏已久,旨在窃取敏感数据。这些攻击不仅造成直接的经济损失,还可能引发合规风险、声誉受损和客户流失。对于依赖互联网数据服务的企业而言,一次成功的攻击就可能带来毁灭性打击。
二、数据恢复的重要性与挑战
数据恢复是抵御网络攻击的最后一道防线。有效的数据恢复能力可以最小化停机时间,保障关键业务运行,并满足监管要求。数据恢复面临诸多挑战:攻击者可能破坏备份数据,加密或删除备份;恢复过程可能耗时过长,超出业务容忍度;数据完整性验证、恢复点目标(RPO)和恢复时间目标(RTO)的平衡也是难题。在云环境和混合架构中,数据分布广泛,恢复策略需要更加精细化。
三、互联网数据服务的数据恢复策略
针对互联网数据服务的特点,建议采取以下策略:
- 多层备份体系:建立本地、异地和云端的多重备份,确保备份数据与生产环境隔离,并定期验证备份可恢复性。
- 不可变存储与气隙备份:利用不可变存储技术防止备份被篡改或删除,对关键数据采用气隙备份,物理隔离以抵御勒索软件。
- 自动化恢复流程:通过编排工具实现恢复流程自动化,缩短RTO,减少人为错误。
- 持续监控与威胁检测:部署安全信息和事件管理(SIEM)系统,实时监测异常行为,及早发现攻击并触发恢复预案。
- 灾难恢复演练:定期进行恢复演练,检验预案有效性,并根据演练结果优化恢复策略。
四、未来展望
随着人工智能和机器学习的发展,数据恢复将更加智能化。预测性分析可以帮助提前识别潜在攻击,自动化恢复可以更快响应。零信任架构和区块链技术也为数据完整性提供了新的思路。互联网数据服务提供商需要持续投入,构建弹性架构,以应对不断演变的网络威胁。
网络攻击不可避免,但通过科学的数据恢复策略,企业可以最大限度地降低损失,保障数据安全和业务连续性。在互联网数据服务领域,唯有将安全与恢复置于核心地位,才能在数字时代行稳致远。